
シャドーAIとは:社員が未承認のAIを使う理由と、企業の対応
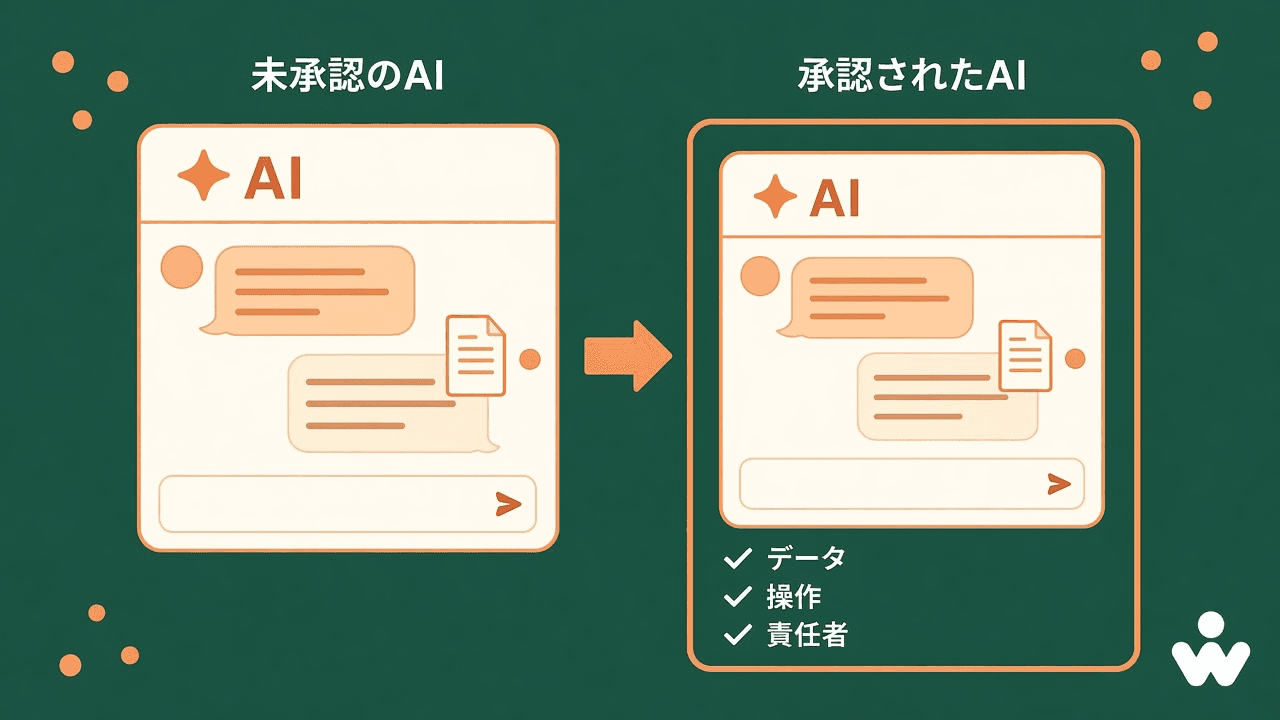
社員が、仕入先との契約を要約するために個人のAIアカウントへ貼り付ける。同僚が、未確認の要約サービスへ会議メモをアップロードする。別の社員が、ITに確認せずAIアシスタントを共有ドライブへつなぐ。
これらは仮定の例です。示しているのは、具体的なガバナンスの問題です。会社が承認も評価もしていないAIツールを通じて、仕事が進んでいます。
これがシャドーAIです。Microsoftの企業向けガイダンスは、組織が他のものに適用している統制の外で動くAIだと説明し、統制の穴であると同時に、社員のニーズが満たされていない兆候だと位置づけています。続く対応は、仕事を終えられる承認された経路を用意し、境界を守れる形で書くことです。
シャドーAIとは、組織の承認とガバナンスの外で、業務にAIツール、機能、エージェントを使うことです。
要点
- シャドーAIとは、組織が評価も承認もせず、責任者も置いていないAIで仕事をすることです。
- 有料契約でも、社内で作ったエージェントでも、その統制の外に置かれることがあります。
- 台帳、わかりやすいデータのルール、業務単位の承認、限られた権限、結果を確認する名前のある人で下げます。
シャドーAIとは
シャドーAIとは、組織の承認とガバナンスの外で、業務にAIツール、機能、エージェントを使うことです。Microsoftは、この穴を共有する二つの形を挙げています。一つは、社員が自ら使い始める未承認のツールです。個人のチャット、ブラウザ拡張、特定の作業向け生産性ツールが含まれます。もう一つは、組織の中に置かれたものの、登録も責任者もなく、方針の下に入っていないエージェントです。
分ける基準は、組織がその利用を評価し、今も統治しているかどうかです。無料か有料か、社外か社内かでは決まりません。有料の契約も、社内で作ったエージェントも、その統制の外で動き続けます。
自社にとって実用的な問いは、次です。
どのAIを使っているか、どの情報に届くか、どの操作ができるか、誰が責任者かを説明できるか。
説明できなければ、請求書の有無にかかわらず、それはまだシャドーAIです。
社員が未承認のAIに向かう理由
シャドーAIは、終えるべき仕事と、承認されたツールとのあいだの隙間を示すことが多いです。Microsoftのガイダンスは、取り締まりだけでは閉じないと述べています。承認された選択肢が見つけにくく、使いにくければ、社員はニーズを満たす別の手段を使い続けます。続く手は、統治された経路のほうを使いやすくすることです。
チームに、次を聞いてください。
- どの繰り返し作業を減らそうとしていますか。
- その作業に、承認されたAIはあり、役に立ちますか。
- 共有してよい情報を知っていますか。
- 新しいツールを依頼する、わかりやすい手順はありますか。
発見は、方針違反を数える機会であると同時に、業務を良くする機会です。意図的な誤用には明確な結果を残し、質問やミスの報告はしやすい状態にします。
企業が理解しておく三つのリスク
1. 扱いを理解しないまま情報を渡す
AIサービスへ情報を上げると、保管、アクセス、保持期間、モデル改善への利用は、別々の問いです。「学習に使わない」は、プロンプトを保存しないという意味にはなりません。提供者の文書は、サービス、契約の形、設定に紐づいています。読むべきは、その文書です。
業務を承認する前に、次を確認します。
| 問い | 知りたいこと |
|---|---|
| どのデータが自社の環境を出るか | 製品の分類ではなく、実際の項目、ファイル、プロンプト |
| 誰が、何の目的でアクセスできるか | 提供者、再委託先、管理者、アカウントを共有している人 |
| どれだけ保持され、削除はどう動くか | 退職時や削除依頼で、その複製が本当に消えるか |
| その取り決めは、この情報に合うか | この区分のデータが外に出てよいか |
有料アカウントだから、これらの問いに自動で答えたことにはなりません。承認しようとしている業務について、条件と統制を確認します。
2. 整った回答を、確認せず信じること
生成AIは、自信のある誤った内容を出すことがあります。NISTの生成AIプロファイルは、これをconfabulation(作話)と呼びます。システムが誤った、または偽の内容を生成し、自信をもって提示する現象です。同じプロファイルは、試験のときも運用のあとにも、生成された出典と引用を確認するよう勧めています。説得力のある段落は、主張が正しい証拠ではありません。
仮定の営業業務では、アシスタントが根拠のない製品の主張や、誤った納期を書き足すことがあります。文章は完成して見え、内容は間違っています。
結果が重大なものについては、使う前、送る前に、名前のある人が信頼できる原資料と照合します。これは、会社の外に出る仕事や取り消せない仕事に人を置くヒューマンインザループと同じ置き方です。
3. 接続したAIに、必要な以上の権限を渡す
AIが操作できるとき、確認は回答の正しさだけでは終わりません。英国NCSCのセキュア設計のガイダンスは、AIコンポーネントが起動できる操作を制限し、組織外のサービスへ送るデータを制御し、最小権限を適用するよう求めています。エージェント型AIのガイダンスは、同じ考えを運用の言葉にしています。必要なアクセスだけを、必要な最短の時間だけ渡し、何をしているかを見て、抑えられる状態を残すことです。
仮定のメールアシスタントを考えてください。選んだメッセージを読むこと、返信を下書きすること、その返信を送ることは、別の権限です。
最初の導入では、これらの権限を分けます。限られたアクセスと、下書きまでの出力から始めます。操作の権限は、試験と承認のあとに足します。エージェントをチームがすでに使うツールへつなぐとき、その接続は承認の中に含めます。
シャドーAIを減らす実務の枠組み
1. 軽い台帳を作る
NISTの生成AIプロファイルは、生成AIのシステムを列挙し、人の監督が誰かを含めて、組織のAI台帳に入れるよう勧めています。
最初の版では、ツール、業務の責任者、目的、アカウントの種類、関わるデータ、接続先、承認状況を記録します。定着した業務だけでなく、試験も含めてもらいましょう。
優先して見るのは、機微な情報を扱うもの、または操作をするものです。リスクの低い試験は、リスクの高い接続のあとで構いません。どこから始めるかが見えたら、一つの業務の準備度評価が、次の会話を具体的にします。
2. データのルールを、その場で使える形にする
方針を、貼り付けようとした瞬間に使える短い判断ガイドへ落とします。下の表は出発点のひな型です。既存のデータ分類ルールの代わりにはなりません。
| 情報が次のとき | こうする |
|---|---|
| 公開済みの製品情報など、すでに公開されている | 承認されたツールを使う。送るものは人が確認する。 |
| 下書きや会議メモなど、社内の作業中の資料 | 承認されたワークスペースだけを使う。 |
| 顧客データ、価格、契約、人事情報、認証情報 | 名前のある業務で、アクセスを限り、外に出る前に人が確認する。 |
| 区分がわからない | アップロードしない。聞く。 |
3. 製品名ではなく、業務を承認する
承認は、人が従える粒度で書きます。どのアカウントか、どの作業か、どのデータか、どの接続か、誰が確認するか。
たとえば、「管理されたチームアカウントで、承認済みの製品情報から返信を下書きする。価格と納期は、営業担当が送信前に確認する。」
この指示は監査できます。「AIは使ってよい」は監査できません。
4. アクセスを限り、重要なところに人の承認を残す
最小権限を適用します。その作業に必要なデータと能力だけを渡します。NCSCは、エージェントについて、必要な最小のアクセスを、必要な最短の時間だけ、と説明しています。
実務的な始め方は、それで足りる場合は読み取りから始めることです。外部へのメッセージ、記録システムの変更、その他の重大な操作の前には確認を求めます。業務が変わったら、権限を見直します。
5. 訓練し、見直し、インシデントの連絡先を示す
NCSCのセキュア設計ガイダンスは、リスクの高い能力を説明し、禁止される利用を伝え、許される代替を示すよう求めています。エージェント型AIのガイダンスは、継続的な可視性と、範囲を超えたときの対応計画を加えています。
実際の作業に基づく短い演習を使います。生成された回答の確認、機微な内容の見分け、仕事より広い権限の依頼に気づくこと。
誤ってアップロードしたあと、予期しない操作のあとに、誰へ連絡するかを具体的に伝えます。承認した業務は決めた周期で見直します。止めたツールだけでなく、役に立った結果と報告された問題も追います。
責任ある利用のほうを、選びやすくする
受け入れない利用は制限し、正当な仕事には承認された業務を用意します。境界と、人が実際に使う経路を、セットにします。
次のチームの話し合いでは、三つの問いから始めてください。
- どのAI支援の作業が、いちばん役に立ちますか。
- その作業に、本当に必要な情報と権限は何ですか。
- 結果を確認し、その業務を持つのは誰ですか。
WellSkate AIは、この形のために作られています。会社の知識に基づくカスタムエージェントとAgentic Workflowsを、チームがすでに使うツールの中で動かし、組織の外に出る工程や取り消せない工程には名前のある人を置きます。一つの用途から始め、その用途に残るリスクを、人が引き受けるものとして名指しします。
次の一歩 — 金曜の仕事をすでに出荷している非公式パイロットを見つけ、2週間で一つの業務を置き換えること — は、AIのギャップを埋める:シャドー業務を承認されたシステムへ移す方法 へ続きます。
よくある質問
シャドーAIとは何ですか?
組織の承認とガバナンスの外で、業務にAIツール、機能、エージェントを使うことです。個人のチャットやブラウザ拡張に加え、責任者も監督もない社内エージェントも含まれます。
有料のAI契約でもシャドーAIになりますか?
なります。見るのは、アカウント、データ、操作、責任者を組織が評価しているかどうかです。有料の契約も、社内で作ったエージェントも、その統制の外で動くことがあります。
社員は、なぜ未承認のAIツールを使いますか?
多くの場合、承認された経路では仕事が終わらないからです。Microsoftのガイダンスは、このパターンを統制の穴であると同時に、満たされていないニーズの証拠と捉え、統治された経路を使いやすくするよう勧めています。
最初のAI台帳には、何を入れればよいですか?
ツール、業務の責任者、目的、アカウントの種類、関わるデータ、接続先、承認状況です。試験も含めます。リスクの低い試行をすべて閉じる前に、機微な情報を扱うものや操作をするものを先に確認します。
AIが作った回答は、送る前に誰が確認しますか?
信頼できる原資料と照合できる、名前のある人です。読む、下書きする、送るは別の権限です。重大なメッセージ、記録の変更、その他の取り消せない操作には、人の確認が必要です。
出典
- Microsoft、Why does Shadow AI governance matter for the enterprise?。シャドーAIを、未承認ツールと管理されていないエージェントを含む、統治されていない企業内AIと定義し、満たされていないニーズの証拠だと説明しています。
- NIST、Artificial Intelligence Risk Management Framework: Generative Artificial Intelligence Profile (NIST AI 600-1)、2024年7月。作話を定義し、生成された出典と引用の確認、生成AIシステムの組織台帳への収載を勧めています。
- 英国国立サイバーセキュリティセンター、Secure design(Guidelines for secure AI system development)。AIの操作の制限、外部サービスへ送るデータの制御、最小権限を扱います。
- 英国国立サイバーセキュリティセンター、Thinking carefully before adopting agentic AI。必要な最短時間の最小アクセス、継続的な可視性、範囲を超えたときの対応計画を勧めています。
チームのAIを検討する準備はできていますか。業務、目標、ガバナンスの要件について、wellskate.ai または contact@wellskate.ai からWellSkate AIにご相談ください。