
WellSkate AIが潜在的なフィッシングメールを検知した方法:検知事例
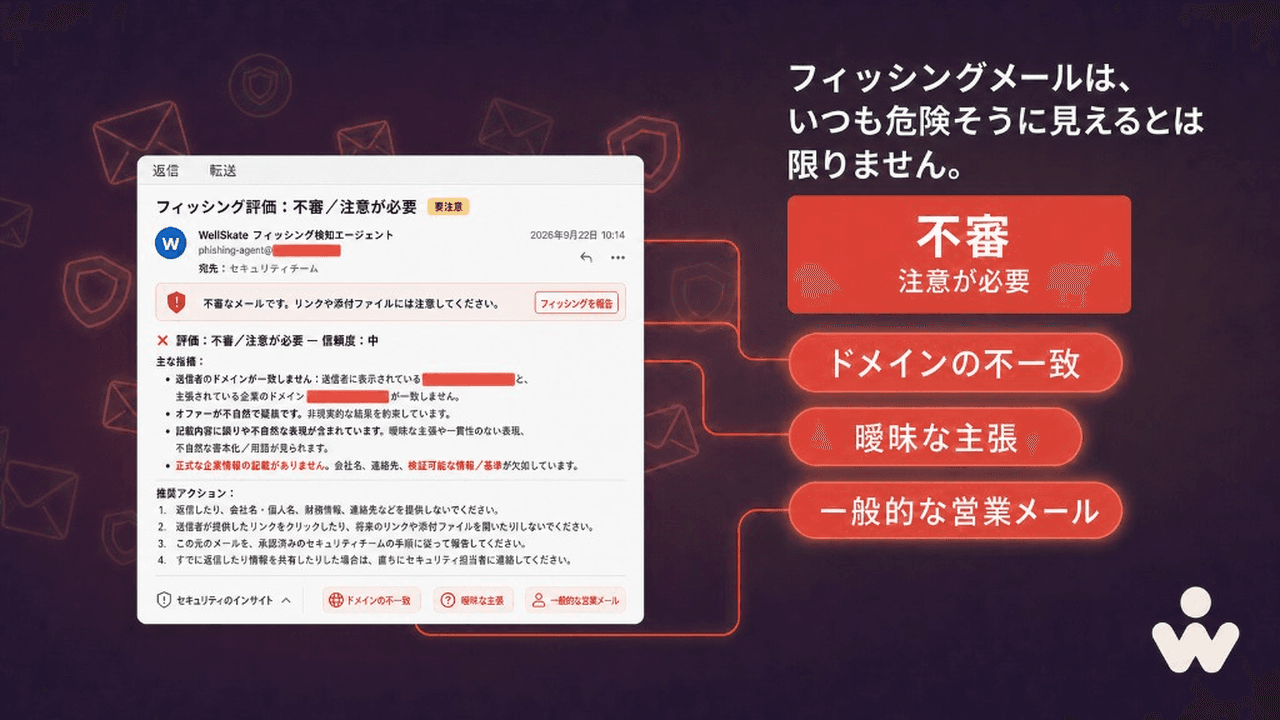
不審なメールのすべてが、認証情報の窃取や緊急の支払い依頼とは限りません。信頼できそうに書き、会話を始め、送信者を確認する前に情報を出させようとするものもあります。
最近の事例では、WellSkate フィッシングエージェントが1通のメールを確認しました。送信者の身元に食い違いがあり、主張が曖昧で、検証できる文脈が乏しかったためです。
直感で受け入れるか捨てるかは判断せず、フィッシング検知の手順に沿って見ました。結果は要注意、確信度は中です。
この記事では、エージェントが見つけた警告サイン、それが重要な理由、潜在的なフィッシングメールに安全に対応する方法を説明します。
注意: この事例は、観察できる兆候に基づくリスク評価です。このメールがフィッシングであるという法的な認定ではありません。
潜在的なフィッシングメールを、なぜ慎重に見るのか
フィッシングは、悪意のあるリンク、添付ファイル、明白な脅しを必ず含むわけではありません。先に信頼を作る試みもあります。もっともらしい身元を使い、実在しそうな組織に言及し、やり取りを始めるための広い依頼を置くことがあります。
最初の1通は無害に見えることがあります。目的は、返信する人、情報を出す人を見分けることだけかもしれません。その後の連絡で、機密文書、アカウント情報、本人確認書類、支払い情報、意思決定者へのアクセス、あるいはフィッシングの依頼への対応を求めてくることがあります。
だから、疑わしいメールは、送信者と依頼を独立して確認できるまで、セキュリティ上の事象として扱うべきです。
WellSkate AIがメールから見つけた警告サイン
WellSkate フィッシングエージェントは、矛盾、信頼性の欠落、ソーシャルエンジニアリングの兆候を見ました。評価には、いくつかの指標が寄与しています。
1. 送信元ドメインが、名乗っている組織と一致しなかった
最も強い危険信号は、送信者のメールドメインと、文面で名指しされた組織のドメインが一致しなかったことです。
2つのドメインは非常によく似ていましたが、一方には綴りの違いがありました。この類似ドメインは、忙しい受信箱では見落としやすいため重要です。攻撃者やなりすましは、文字の欠落、入れ替え、トップレベルドメインの変更といった小さな差で、一見正当なアドレスに見せます。
ドメインの不一致だけで、悪意が証明されるわけではありません。組織が別ドメインを使うことも、担当者が入力を間違えることもあります。それでも、返信する前、何かをクリックする前、情報を共有する前に、独立した確認が必要です。
2. 具体性がほとんどない、曖昧な主張
メールは、さらにやり取りを促す広い言い方をしていました。送信者、組織、連絡の理由について、具体的で検証できる文脈はほとんどありませんでした。
正当なメッセージは、やり取りを確かめられる情報を通常は含みます。たとえば次のようなものです。
- 組織の正式名称または商号
- 送信者の役割と、直接連絡できる連絡先
- メッセージの目的の明確な説明
- なぜ受信者に連絡したのかという具体的な文脈
- 検証できるウェブサイト、公開プロフィール、または既知の連絡窓口
- 機密情報をすぐに出さなくてよい、明確な次のステップ
この事例では、広い主張と、具体的な目的や既存の関係を示す材料の少なさがセットになっていました。WellSkate AIは、この組み合わせを慎重に扱う理由としました。
3. 宛先の理由が不明な、一般的な接触
メッセージは、なぜその受信者が選ばれたのかを説明せず、既知の関係にも触れず、受信者を知っていることを示す詳細もありませんでした。
一般的な接触が、ただちに悪意とは限りません。正当な相手も、短いメールや予期しないメールを送ります。一方で、多くの受信者に届き、反応しそうな人を見つけるキャンペーンでも、一般的な文言はよく使われます。
WellSkate AIは、予期せず具体性もないことを、補助的なリスク要因としました。それだけではフィッシングの証明にはなりません。
4. 文章と体裁の問題
エージェントは、件名の誤字や、文言の不統一など、信頼性に関わる点も記録しました。
文章の誤りだけでは、フィッシングの信頼できる判定にはなりません。正当な人も間違えます。巧妙なフィッシングは、きれいに書かれていることもあります。ただし、送信者の身元が分かりにくく、主張が曖昧で、検証できる詳細がないときに誤りが重なると、全体のリスク評価に役立つ文脈になります。
フィッシング検知は、一つの手がかりに過剰反応すべきではありません。全体のパターンを見るべきです。
WellSkate AIが推奨した対応
指標を合わせ、WellSkate AIは次の対応を推奨しました。
- 元のメールスレッドから返信しない。 返信は、メールボックスが有効であることを伝え、さらなるソーシャルエンジニアリングを招くことがあります。
- リンクをクリックせず、予期しない添付ファイルを開かない。 送信者の確認に、メール内のリンクを使わない。
- 元のメールを残す。 送信者アドレス、時刻、メッセージヘッダー、添付ファイルを、確認できる状態で保管する。
- セキュリティチームに報告する。 技術的な指標を調べ、他の従業員が同様のメールを受け取っていないか判断できる。
- 独立して確認する。 内容が関係しそうな場合は、元のメッセージではなく、信頼できる独立した情報源から公式の連絡先を探し、組織と送信者を確認してから関わる。
- 判断を記録する。 ブロックしたか、エスカレーションしたか、独立して確認したかを残し、以後のセキュリティレビューに使う。
送信者を確認する前に共有しないもの
見慣れない送信者を独立して確認するまでは、次を共有しないでください。
- パスワード、多要素認証のコード、アカウント復旧の情報
- 財務情報や銀行口座の詳細
- 本人確認書類や実質的支配者の記録
- 機密文書や、メタデータを含むファイル
- 顧客、取引先、社内の連絡先
- 役員の予定、会議リンク、社内の連絡先一覧
- ログイン情報、APIキー、アクセストークン
限られた情報でも、攻撃者が次のメッセージをより説得力のあるものにする材料になります。
受信箱に届いた評価
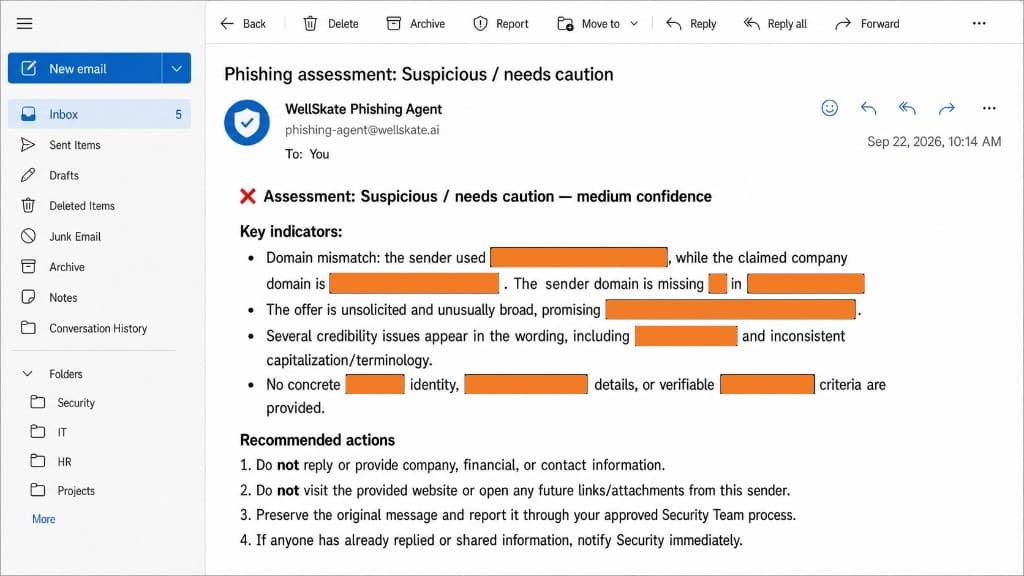
WellSkate フィッシングエージェントは、評価をメールで返しました。受信者は、元のメッセージを開かずに結果を確認できます。結果は要注意、確信度は中です。
指摘は、ドメインの不一致、頼んでいない広い申し出、文言の信頼性の問題、具体的な身元や検証できる詳細の欠落です。推奨は、返信しないこと、送信者のサイトへ行かず後から来るリンクや添付ファイルを開かないこと、メッセージを残してセキュリティチームへ報告すること、すでに関わった場合はすぐセキュリティへ知らせることです。
ドメイン名や、身元が分かる詳細は伏せてあります。この記事から不審な宛先へ誘導しません。
要点:返信する前に、独立した経路で確認する
体裁が整ったメールは、正当性を証明しません。返信、クリック、ダウンロード、情報共有の前に、送信者と依頼を、信頼できる独立した経路で確認してください。
この事例では、WellSkate フィッシングエージェントが、漠然とした懸念を説明できる判断に変えました。送信元ドメインの不一致を示し、主張を文脈に置き、一般的な接触のパターンを特定し、次のステップを明確にしました。
効果的なフィッシング検知の役割は、そこです。適切なタイミングで止まり、機密情報を守り、信頼できる経路で通信を確認できるようにすることです。
よくある質問
メールがフィッシングかどうか、どう見分ければよいですか?
確認できる送信者、名乗っている組織と一致するドメイン、明確な目的、具体的な文脈、独立して確かめられる依頼があるかを見ます。急かして行動させたり、クリックやダウンロード、情報開示、通常の手順の省略を求めたりするメールには、特に注意してください。
ドメインの不一致は、必ずフィッシングですか?
別の企業ドメイン、入力ミス、設定の問題でも起きます。それでも意味のある警告サインであり、関わる前に独立して確認すべきです。
潜在的なフィッシングメールを受け取ったら、何をすべきですか?
リンクをクリックせず、予期しない添付ファイルを開かず、機密情報を出さないでください。メッセージを残し、セキュリティチームに報告し、返信が必要かもしれない場合は、独立して得た公式の連絡先から送信者を確認します。
一般的なメールが危険なのはなぜですか?
一般的なメッセージは、返信したり情報を出したりしそうな受信者を見つけるために使われることがあります。より長いソーシャルエンジニアリングやなりすましの最初の段階であることもあります。
返信、クリック、情報共有の前に不審なメールを確認したい方は、wellskate.ai または contact@wellskate.ai までご連絡ください。